Halaman

Cari artikel di Blog ini
Cari artikel di Google, jika di blog ini tidak ada

Untuk Tukar link silahkan masukkan alamat web anda diguest book
Buat yang Mau REQUEST sesuatu (Maslah komputer / Software) bisa kirim Req'a via chatbox atau melalui komentar


Selamat Membaca

Tampilkan postingan dengan label tips trik. Tampilkan semua postingan

Minggu, 25 Desember 2011

Jebol Deep Freeze 7

Pada waktu yang lalu pernah posting tentang Jebol Deepfreeze v6, kali ini ane akan share Jebol DeepFreeze Standard v 7
Untuk masuk menjebol system keamanan di Deep Freeze 7 itu tidak sulit dan tanpa harus booting dengan menggunakan operating system lain atau membuat bootable linux di flasdisk. karena selain tidak praktis juga akan memakan banyak waktu.

Untuk menjebol system keamanan di Deep Freeze 7 bisa anda lakukan hanya dengan beberapa kali klik saja dengan menggunakan tool Anti Deep Freeze 0.4.
Anti Deep Freeze 0.4 ini adalah tool yang di gunakan untuk membuka proteksi Deep Freeze 7 sehingga anda bisa menonaktipkan Deep Freeze 7 dan meng uninstal nya.


Untuk menjebol password pada Deep Freeze 7 dan mengganti nya dengan password yang baru berikut Cara nya:
  1. Download Anti Deep Freeze 0.4
  2. Setelah download jalankan tool Anti Deep Freeze 0.4
  3. Pada "Bypassing method" pilih "Bypass exist process"
  4. Klik "Start"
  5. Akan muncul "enter password". Kosongkan password dan klik "OK"
  6. Klik menu "Password "
  7. Masukkan password baru anda pada " Enter New Password" dan "Confirm Password"
  8. Klik "Apply anda reboot". otomatis komputer restart dan pergantian password selesai.

Selain cara diatas, anda juga bisa menggunakan fitur "Open new process(Recommended)".
Berikut cara nya:
  1. Download Anti Deep Freeze 0.4ni
  2. Setelah download jalankan tool Anti Deep Freeze 0.4
  3. Pada "Bypassing method" pilih "Open new process(Recommended)"
  4. Akan muncul "enter password". Kosongkan password dan klik "OK"
  5. Pilih "Boot thawed"
  6. Klik "apply and reboot". Otomatis windows akan restart
  7. Setelah restart, maka sudah dapat di pastikan Deep Freeze 7 anda sudah menjadi non aktif. Karena Deep Freeze 7 sudah non aktif maka anda bisa meng uninstal Deep Freeze 7
  8. Untuk meng uninstal atau menghapus Deep Freeze 7 bisa dilakukan dengan menggunakan sofware Deep Freeze 7.
  9. Cara Uninstal Deep Freeze 7
  • Klik 2x pada sofware Deep Freeze 7
  • Klik "NEXT"
  • Klik "Uninstal"

Proses uninstal Deep Freeze 7 telah selesai. Jika anda masih ingin menggunakan Deep Freeze 7 bisa instal kembali Deep Freeze 7 nya.
Jika suatu saat anda lupa kembali password nya, anda tinggal gunakan tool Anti Deep Freeze 0.4 untuk menonaktip Deep Freeze 7.

Jangan di gunakan untuk meng hack, menjebol, Uninstal, membobol, ataupun unlock Deep Freeze 7 pada komputer orang lain.
Selamat menggunakan Anti Deep Freeze 0.4 untuk Deep Freeze 7

Download Anti Deep Freeze 0.4

Kamis, 20 Oktober 2011

Cara Mengatasi Application Error ( 0xc0000135 )

Jika Anda menggunakan komputer setidaknya selama satu tahun atau lebih maka kemungkinan anda akan menemukan banyak kesalahan. Di antara mereka adalah 0xc0000135 dan merupakan kesalahan yang paling umum.

Pada saat menginstal program baru atau permainan, kadang-kadang Anda akan mendapatkan pop up seperti ini :

"Aplikasi gagal untuk menginisialisasi dengan benar (0xc0000135) Klik OK untuk mengakhiri aplikasi.." Jika Anda sedang mencari solusi untuk kesalahan ini, maka anda datang ke tempat yang tepat. Namun, sebelum menuju solusi dari kesalahan ini, mari pertama mengetahui penyebabnya.

Apa yang menyebabkan error 0xc0000135 ?
Jika Anda menjalankan window XP atau Vista maka pesan kesalahan ini secara otomatis dihasilkan ketika Anda mencoba untuk memuat beberapa program yang tergantung pada program lain untuk dijalankan, tetapi ketika program lain tidak ada dalam pc / laptop Anda, kerusakan akan muncul.
Ada juga contoh lain ketika pesan kesalahan dihasilkan. Sebagai contoh, sistem operasi Anda tidak dapat mengakses program yang diperlukan, registri korup, banyak duplikat di registri, perangkat lunak anti-virus dan sebagainya.
Solusi untuk error 0xc0000135
Jika Anda menerima pesan kesalahan ini ketika menginstal beberapa program baru / permainan atau memulai program baru / game untuk pertama kalinya maka solusinya sangat mudah.
Dalam 90 persen kasus, Net framework tidak diinstal atau sudah sangat tua.
Ada sebuah alat kecil bebas yang bisa menemukan versi .Net Runtime yang terinstal pada pc / laptop Anda.. Anda dapat mendownloadnya gratis dari sini : http://fxerror.com/versioncheck.zip
Setelah meng-unzip file versioncheck .Net, buka folder, klik dua kali untuk menjalankan versioncheck tersebut. Anda akan melihat pop up seperti ini.


Tidak perlu update.
Klik OK. Pop up lain akan terbuka untuk memberikan informasi mengenai ketersediaan versi berapa .Net yang terinstal pada pc / laptop Anda.
Apa itu. Net?
. NET adalah sebuah program mesin kecil yang dikembangkan oleh Microsoft. Hal ini sangat mirip dengan bahasa komputer lainnya seperti C + +, VB dot net, CLI dan Java. Mereka bertindak sebagai penengah antara komputer dan program yang ter-eksekusi. Ini seperti translator. Jika Anda tidak tahu Cyber4rt, maka tidak mungkin untuk memahami apa pun yang ditulis di Cyber4rt. Demikian pula program yang ditulis dengan menggunakan Net framework harus memenuhi persyaratan yang tepat.
Jadi, jika Anda mendapatkan pertama kalinya 0xc0000135 error ketika menginstal program baru atau game kemudian hanya menginstal versi terbaru dari dot net, yang tersedia gratis di Microsoft Download Center, mungkin akan memecahkan masalah Anda tetapi tidak permanen.
Seperti disebutkan sebelumnya, ada banyak alasan lain yang menyebabkan komputer Anda untuk pop up error0xc0000135.
Solusi lain
Ini mungkin solusi terbaik bagi orang umum yang tidak ingin memahami teknisnya, dalam rangka untuk memperbaiki masalah mereka. Download ErrorFix (gratis) dan menjalankannya. Itu saja...Secara otomatis akan membersihkan pc / laptop. Kami tidak tahu solusi lain yang lebih mudah daripada ini.

Senin, 06 Juni 2011

Remove Virus Win32.Sector.2x (Virus Sality-Shortcut)

Remove Virus Win32.Sector.2x (Virus Sality Shortcut)
Virus Win32.Sector.2x adalah Virus Sality yang mempunyai metode penyebaran seperti virus shortcut yaitu dengan membuat file shortcut palsu, memanfaatkan celah keamanan .LNK (shortcut).
Gejala dan efek jika terinfeksi virus Win32.Sector.2x ini memang dapat kita ketahui, tapi untuk membersihkan virus sality-shortcut ini, terbilang tidak mudah.

Cara Pembersihan Virus Win32.Sector.2x (Remove Virus Sality-Shortcut)

1.  Putuskan koneksi jaringan/internet.

2.  Non-aktifkan program yang aktif pada start-up.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : MSCONFIG , kemudian klik OK.
  • Setelah muncul jendela “System Configuration Utility”, klik pada tab Startup.
  • Pada tab startup, klik Disable All (untuk me-non aktifkan semua program yang aktif).
  • Kemudian klik Apply, dan klik OK.
  • Log-off komputer, kemudian login kembali (maka program pada startup tidak aktif).


3.  Matikan dan hapus virus.

Lakukan langkah-langkah berikut :
  • Download tools Dr.Web CureIt untuk membersihkan virus Sality-Shortcut pada komputer yang belum terinfeksi.
  • Setelah selesai, kompress file tersebut hingga menjadi file zip.
  • Copy file tersebut dan letakkan dimana saja pada komputer yang terinfeksi.
  • Klik kanan file zip tersebut, kemudian klik explore.
  • Klik 2x file yang sudah di-explore tersebut untuk menjalankan, kemudian klik Run.
  • Jika sudah muncul jendela Dr.Web CureIt, klik OK untuk menjalankan dalam mode EPM (Enhanced Protection Mode).
  • Klik Start untuk memulai Scan, dan klik Yes untuk memulai.
  • Biarkan hingga proses scan selesai.

4.  Hapus string yang dibuat virus pada SYSTEM.INI.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : SYSTEM.INI , kemudian klik OK.
  • Setelah muncul kotak jendela “SYSTEM.INI”, hapus string berikut :
[fje32a1s]
minr = 1
[MCIDRV_VER]
DEVICE=[angka_acak]
  • Jika sudah selesai, klik File -> Save , dan klik File -> Exit

5.  Hapus string yang dibuat virus pada Windows Firewall.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : FIREWALL.CPL , kemudian klik OK.
  • Jika muncul jendela konfirmasi untuk mengaktifkan Windows Firewall (Internet Connectin Sharing), klik OK.
  • Setelah muncul jendela Windows Firewall, pada tab General, sebaiknya dalam posisi “On (recommended)”.
  • Selanjutnya klik pada tab Advanced, kemudian klik tombol “Restore Defaults”.
  • Kemudian klik OK.
..

6.  Repair registry yang telah dimodifikasi.

Lakukan langkah-langkah berikut :
  • Salin script dibawah ini dengan notepad :
[Version]
Signature=”$Chicago$”
Provider=Vaksincom Oyee
[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del
[UnhookRegKey]
HKLM, Software\CLASSES\batfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\comfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\exefile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\piffile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\regfile\shell\open\command,,,”regedit.exe “”%1″”"
HKLM, Software\CLASSES\scrfile\shell\open\command,,,”"”%1″” %*”
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced, Hidden, 0×10001,0×00000001
[del]
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\C
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{5b7fdd69-e6fd-11df-a9bd-806d6172696f}
HKCU, Software\Microsoft\Windows\CurrentVersion\Policies\System, DisableRegistryTools
HKCU, Software\Microsoft\Windows\CurrentVersion\Policies\System, DisableTaskMgr
HKLM, SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system, EnableLUA
HKLM, System\CurrentControlSet\Services\amsint32
  • Simpan file dengan nama “repair.inf”. Gunakan pilihan Save As Type menjadi All Files agar tidak terjadi kesalahan.
  • Klik kanan file “repair.inf”, kemudian pilih “install”.
  • Restart komputer.

7.  Repair Safe Mode/Safe Boot yang telah dihapus.

Lakukan langkah-langkah berikut :
  • Download file registry untuk Safe Mode.
  • Klik 2x salah satu file registry yang disediakan sesuai dengan versi windows yang dimiliki.

8.  Bersihkan temporary file dari jejak virus.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : cleanmgr , kemudian klik OK.
  • Pada drive system (C) klik OK, biarkan proses scan drive.
  • Setelah muncul jendela Disk Cleanup, beri tanda file yang akan di hapus (terutama Temporary Files), kemudian klik OK.
  • Tunggu hingga selesai.

9.  Aktifkan “System Restore”

Lakukan langkah-langkah berikut :
  • Klik kanan My Computer, pilih Properties.
  • Setelah muncul jendela System Properties, klik pada tab System Restore.
  • Pada tab System Restore, hilangkan tanda cek pada pilihan “Turn off System Restore on all drives.
  • Kemudian klik Apply, dan klik OK.

10.  Download dan Install security patch MS10-46 sesuai dengan versi windows yang anda miliki.

11.  Gunakan antivirus yang ter-update dan mengenali virus ini dengan baik untuk pembersihan yang optimal dan pencegahan infeksi ulang.


http://ariefew.com/virus/remove-virus-win32sector2x-virus-salityshortcut/

Selasa, 31 Mei 2011

Key, crack Smadav 2011 Rev 8.5.1 Pro

Smadav telah merilis versi terbaru antivirus nya yaitu Smadav 8.5.1 pada tgl 17 mei 2011.
Fitur terbaru pada Smadav 2011 Rev. 8.5.1 adalah Smadav-Updater, Fitur update database tiap minggu (online/offline), Pendeteksian khusus untuk virus Ramnit.shortcut, Fitur baru : "Forgot Password" untuk Smadav Pro, Fitur baru : "Berita Terkini Smadav", dsb.

Jadi buat M.A Mania yang terkena virus diatas bisa coba silakan tes dengan Antivirus Smadav 2011 Rev. 8.5.1 Pro

Norton Antivirus 2011 dan Norton Internet Security 2011 NAV  KIS + Trial Reset
Untuk Antivirus Smadav 2011 Rev. 8.5.1 Pro dan Key Smadav 2011 Rev.8.5.1 Pro bisa download dibawah ini.

Jangan lupa, baca terlebih dahulu panduan cara instalasi key nya agar tidak tersesat d jalan :D
Panduan instalasi key Smadav 2011 Rev.8.5.1 Pro sudah di buat secara detail, jadi tidak ada kata gagal ya :)

Antivirus Smadav 2011 Rev.8.5.1 Pro
Smadav 2011 Rev.8.5.1 Pro

Key Smadav 2011 Rev.8.5.1 Pro
key Smadav 2011 Rev.8.5.1 Pro

Selamat mendownload dan menggunakan Smadav 2011 Rev.8.5.1 Pro

Cara Memperbaiki Memory Rusak (SD RAM, DD RAM)

Cara Memperbaiki Memory Rusak (SD RAM, DD RAM) dapat dilakukan dengan mudah dan anda hanya perlu bantuan Avometer dan cairan pembersih hardware. Tahukan apa yang dimaksud dengan avometer...???. Avometer adalah adalah alat untuk mengukur arus, tegangan dan hambatan listrik. Avometer ini bisa anda manfaatkan untuk memperbaiki memory yang sudah tidak dapat berfungsi lagi. Tapi tidak semua memory rusak bisa berhasil diperbaiki. Jadi sebelum membeli memory yang baru lakukan tips berikut ini untuk memperbaiki memory anda yang sudah rusak.

Cara Memperbaikinya:

1. Bersihkan pin-pin memory dengan kain untuk membersihkan kotoran yang melekat di pin memory. Cairan pembersihnya anda bisa gunakan cairan degreaser cleaner dan boleh juga di beri Tiner sedikit supaya lebih bersih dari debu lalu setelah itu lap dengan kain bersih yang halus. Cara ini dapat memancing ion-ion pada pin memory agar tersimulasi dan konduktornya menjadi aktif.

2. Arahkan skala Avometer pada Ohm. Anda bisa posisikan 1K, 10K, atau 100K

3. Ambil jarum negative (-) Avometer (kabel warna hitam) lalu tempelkan pada salah satu pin/kaki memory, dan jarum positive (kabel warna merah) gesekan pada pada kumpulan kaki-kaki IC/chipset memory ,bila memory memiliki 8 buah IC maka gesekan jarum (+) tersebut ke kaki-kaki 8 IC tersebut.

4. Selesai....silahkan coba pasang memory tersebut pada slotnya di Mainboard.

Semoga berhasil

Sabtu, 21 Mei 2011

Buat Flashdisk jadi Anti dengan Virus

mgkn cara ini udh banyak yg tau, tp gpp deh biar yg ga tau jd tau.

intinya adalah mencegah flashdisk kita agar tidak dapat ditongkrongi oleh virus2 penggangu yg suka nongkrong di flashdisk. caranya mirip dgn membuat folder autorun.inf di flashdisk agar file autorun.inf virus tidak bisa masuk ke flashdisk.

contoh:
kl ada file virus "boot.exe" di flashdisk kita, kita tinggal delete aja file itu trus buat folder dgn nama "boot.exe". dijamin virus "boot.exe" ga akan bisa mampir ke flashdisk anda lg. trus buat folder "con" di dalem folder "boot.exe" biar foldernya ga bisa di delete.


sama jg kl ada virus yg ngebuat folder di flashdisk, cara cegahinnya yaitu dgn buat file yg di beri nama folder virusnya.

contoh:
misal ada virus yg buat folder "recycle" di dalem flashdisk, kita tinggal buat file trus kasih nama "recycle", beres deh!

semoga tips ini bisa membantu.

note: cara ini tidak selalu ampuh, karna banyak virus yg menggunakan nama yg random (acak)

Membersihkan Virus Copy of Shortcut to (1), (2), (3), (4)


Penjelasan :

Virus ini bagian dari Virus Sality yang cukup bisa membuat orang frustasi. Jenis virus ini menyebar melalui Flasdisk, Bluetooth, Memory card, dan hardware penyimpan data. Virus ini hanya menyerang Registry pada Local_Machine.

Pencegahan dan Pemusnahan :

Software yang diperlukan adalah SMADAV 8.4.1 untuk memperbaiki registry apabila terjadi kerusakan.

Tutorial :
 

  • Colokin Flashdisk yang terkena Virus, delete Virus Copy of Shortcut (1) ampek (4) dan folder RECYCLE secara manual, langsung eject Flashdisk-nya JANGAN TUNGGU SAMPAI MELEBIHI 3 DETIK karena bisa membuat Virus kembali.
  • Jika sudah di-delete, cabut Flashdisk-nya kemudian klik tombol Start –> run –> ketik regedit –> ENTER.
  • Delete regedit userinit, biasanya terletak di HKEY_LOCAL_MACHINE –> Software –> Microsoft –> Windows NT –> CurrentVersion –> Winlogon –> userinit. Tekan F5 untuk memastikan userinit apakah sudah benar-benar ter-delete.


  • Tekan Ctrl+Alt+Delete maka akan muncul Windows Task Manager trus masuk ke sub-menu Processes.


Hentikan SEMUA kerja windows yang ber-user name pemilik komputer, kecualitaskmgr.exe dan explorer.exe, caranya, Klik target –> Delete.

  • Jika sudah selesai, buka explorer –> C:\Program files\ cari folder Microsoft –> Klik kanan –> Delete.


  • Jika sudah selesai, jalankan SMADAV 8.4.1 pada directory C:/
  • Jika proses scanner sudah selesai klik Fix All –> exit
  • Colokin lagi tuh flasdisk, refresh beberapa kali di dalam area flashdisk, jika Virus Copy of Shortcut to (1) ampek (4) plus folder RECYCLE masih ada, berarti waktu nge-delete manualnya kurang cepet!! Butuh waktu kurang dari 3 DETIK nge-delete dan nge-eject flasdisk dari Virus tersebut.

Semoga tutor ini bisa membantu anda.

“Gunakan Otak untuk atik Virus” 

 http://mahruz.wordpress.com/2011/03/10/membersihkan-virus-copy-of-shortcut-to-1-2-3-4/

Remove Virus Win32.Sector.2x (Virus Sality-Shortcut)


Remove Virus Win32.Sector.2x (Virus Sality Shortcut)
Virus Win32.Sector.2x adalah Virus Sality yang mempunyai metode penyebaran seperti virus shortcut yaitu dengan membuat file shortcut palsu, memanfaatkan celah keamanan .LNK (shortcut).
Gejala dan efek jika terinfeksi virus Win32.Sector.2x ini memang dapat kita ketahui, tapi untuk membersihkan virus sality-shortcut ini, terbilang tidak mudah.

Cara Pembersihan Virus Win32.Sector.2x (Remove Virus Sality-Shortcut)

1.  Putuskan koneksi jaringan/internet.

2.  Non-aktifkan program yang aktif pada start-up.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : MSCONFIG , kemudian klik OK.
  • Setelah muncul jendela “System Configuration Utility”, klik pada tab Startup.
  • Pada tab startup, klik Disable All (untuk me-non aktifkan semua program yang aktif).
  • Kemudian klik Apply, dan klik OK.
  • Log-off komputer, kemudian login kembali (maka program pada startup tidak aktif).


3.  Matikan dan hapus virus.

Lakukan langkah-langkah berikut :
  • Download tools Dr.Web CureIt untuk membersihkan virus Sality-Shortcut pada komputer yang belum terinfeksi.
  • Setelah selesai, kompress file tersebut hingga menjadi file zip.
  • Copy file tersebut dan letakkan dimana saja pada komputer yang terinfeksi.
  • Klik kanan file zip tersebut, kemudian klik explore.
  • Klik 2x file yang sudah di-explore tersebut untuk menjalankan, kemudian klik Run.
  • Jika sudah muncul jendela Dr.Web CureIt, klik OK untuk menjalankan dalam mode EPM (Enhanced Protection Mode).
  • Klik Start untuk memulai Scan, dan klik Yes untuk memulai.
  • Biarkan hingga proses scan selesai.

4.  Hapus string yang dibuat virus pada SYSTEM.INI.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : SYSTEM.INI , kemudian klik OK.
  • Setelah muncul kotak jendela “SYSTEM.INI”, hapus string berikut :
[fje32a1s]
minr = 1
[MCIDRV_VER]
DEVICE=[angka_acak]
  • Jika sudah selesai, klik File -> Save , dan klik File -> Exit

5.  Hapus string yang dibuat virus pada Windows Firewall.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : FIREWALL.CPL , kemudian klik OK.
  • Jika muncul jendela konfirmasi untuk mengaktifkan Windows Firewall (Internet Connectin Sharing), klik OK.
  • Setelah muncul jendela Windows Firewall, pada tab General, sebaiknya dalam posisi “On (recommended)”.
  • Selanjutnya klik pada tab Advanced, kemudian klik tombol “Restore Defaults”.
  • Kemudian klik OK.

6.  Repair registry yang telah dimodifikasi.

Lakukan langkah-langkah berikut :
  • Salin script dibawah ini dengan notepad :
[Version]
Signature=”$Chicago$”
Provider=Vaksincom Oyee
[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del
[UnhookRegKey]
HKLM, Software\CLASSES\batfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\comfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\exefile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\piffile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\regfile\shell\open\command,,,”regedit.exe “”%1″”"
HKLM, Software\CLASSES\scrfile\shell\open\command,,,”"”%1″” %*”
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced, Hidden, 0×10001,0×00000001
[del]
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\C
HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{5b7fdd69-e6fd-11df-a9bd-806d6172696f}
HKCU, Software\Microsoft\Windows\CurrentVersion\Policies\System, DisableRegistryTools
HKCU, Software\Microsoft\Windows\CurrentVersion\Policies\System, DisableTaskMgr
HKLM, SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system, EnableLUA
HKLM, System\CurrentControlSet\Services\amsint32
  • Simpan file dengan nama “repair.inf”. Gunakan pilihan Save As Type menjadi All Files agar tidak terjadi kesalahan.
  • Klik kanan file “repair.inf”, kemudian pilih “install”.
  • Restart komputer.

7.  Repair Safe Mode/Safe Boot yang telah dihapus.

Lakukan langkah-langkah berikut :
  • Download file registry untuk Safe Mode.
  • Klik 2x salah satu file registry yang disediakan sesuai dengan versi windows yang dimiliki.

8.  Bersihkan temporary file dari jejak virus.

Lakukan langkah-langkah berikut :
  • Klik Menu Start -> Run
  • Ketik perintah pada kotak open : cleanmgr , kemudian klik OK.
  • Pada drive system (C) klik OK, biarkan proses scan drive.
  • Setelah muncul jendela Disk Cleanup, beri tanda file yang akan di hapus (terutama Temporary Files), kemudian klik OK.
  • Tunggu hingga selesai.

9.  Aktifkan “System Restore”

Lakukan langkah-langkah berikut :
  • Klik kanan My Computer, pilih Properties.
  • Setelah muncul jendela System Properties, klik pada tab System Restore.
  • Pada tab System Restore, hilangkan tanda cek pada pilihan “Turn off System Restore on all drives.
  • Kemudian klik Apply, dan klik OK.

10.  Download dan Install security patch MS10-46 sesuai dengan versi windows yang anda miliki.

11.  Gunakan antivirus yang ter-update dan mengenali virus ini dengan baik untuk pembersihan yang optimal dan pencegahan infeksi ulang.


http://ariefew.com/virus/remove-virus-win32sector2x-virus-salityshortcut/

Hacking Billing Warnet menggunakan DOS

Wah senangnya udah nemu cara baru buat ngakalin billing warnet sialan itu, nih juga sangat simple banget. Anda boleh coba cara ini, memang terkadang berhasil, juga kadang kadang gagal. Tapi sebagai bahan latihan dicoba saja deh.
Saat ini saya sedang mencari cari dimana letak kesalahan penggunaan dos tersebut. Cara ini saya dapatkan hanya sebagai iseng belaka dan hanya coba coba, siapa tahu cara ini berhasil.
Hal ini saya coba di warnet Driyorejo - Lopang pada pukul 8 malam. Nama warnetnya D-Z****t (disamarkan). Warnet ini menurut saya lemah dalam hal security
Tak usah banyak cingcong lah, nanti kite orang dimarahi kak ros,"cakap si ipin". hehehehehe

Pertama periksa dahulu spesifikasi sebagai berikut:
1. Server billing sebagai tempat pembayaran menggunakan Windows XP. 
2. Billing Client adalah billing explorer. 
3. Koneksi antar billing menggunakan LAN biasa. 
4. Baik Client maupun Server billing kurang aman 


Coba punya coba, akhirnya penulis masuk ke sana :P dan karena server billing tersebut menggunakan Windows XP maka saya masuk dengan menggunakan Kaht, saat ini Kaht sangat sulit sekali didapatkan, karena software ini tergolong dilarang. Namun coba saja untuk mencarinya

download saja disini kalo lebih gampangnya, klik disini

Berikut ini cara menggunakan Kaht, berikut ini singkatnya :
1. copy file kaht.exe ke drive c (misalnya)
2. buka command prompt c:\
3. ketikkan di prompt tadi c:\kaht.exe ip1 ip2 (contoh : c:\kaht.exe 192.168.1.1 192.168.1.100)
4. ip1 dan ip2 adalah range ip di jaringan kita ( kaht akan menscan computer yang vuln (biasanya win xp sp 1 kebawah)
5. setelah kaht mendapatkan komputer yang vuln dia akan langsung masuk ke komputer tadi dan prompt c:\ kita tadi akan berubah menjadi prompt c:\system32\ pada komputer korban, apabila itu terjadi maka artinya kita sudah ada di komputer korban tersebut
6. selanjutnya gunakan kemampuan kamu untuk mengeksplorasi komputer dengan menggunakan berbagai perintah dos
7. selamat belajar
Saya melihat di billing clientnya, ternyata jam yang terpampang di client sama dengan jam di billing dengan asumsi perhitungan koneksi mengikuti arah jam client. Wah, saya terus bergembira, ternyata caranya saya kira lebih mudah :P 
Lalu saya coba buka START =-> Run =-> Command,
Maka keluarlah kotak hitam seperti ini : 


lalu penulis ketikkan command : time sehingga keluar seperti ini


Dan ternyata ketika saya mencoba mengubah set waktunya ke 20 menit sebelumnya eh ternyata billingnya bereaksi. Aseekkk... saya berhasil menghack billing, pikirku. 
Kemudian saya jadi tenang deh maennya. Kalo udah maen 2 jam saya set balik jadi 1 jam, hehehe... mati kau billing 

Tetapi meskipun cara ini sangat praktis, tapi juga kadang terhadi kegagalan. Semua itu tergantung dari tingkat keamanan warnet dan keahlian sang pemakai, hehehe.

Pesan saya Andra, Tetap jaga kebencian anda pada billing. Sampai kapanpun seorang hacker (newbie) harus membenci billing, jika tidak benci, maka dia bukanlah seorang yang memiliki keberanian
Hahahahaha, just kidding. Tapi jangan terlalu benci, ntar jadi penyakit. Bravo Fucking billing

Cara Memunculkan Run, Folder Options Dan Task Manager


Assalamualaikum..
Jika anda menemui Virus yang menghilangkan Run, Folder Options, bahkan menonaktifkan menu Task Manager. Tak perlu repot saya akan membantu anda yang tak tau bagaimana memunculkannya kembali.
Langka awalnya adalah:
1. Buka Menu Explorer
2. Masuk ke drive system, misalnya System anda pada drive C
3. Klick Windows – system32
4. Cari nama Gpedit atau Gpedit.exe
5. Jalankan file tersebut data kemudian Klick User Configuration
6. Pilih Administrative Templates
7. Lalu pilih Start Menu And Taskbar
8. Cari Tulisan Remove Run Menu From Start Menu
9. Klick kanan lalu Properties dan pilih Disabled
10. Kemudian Ok dan Refresh komputer anda
Lihat apakah Run anda sudah kembali seperti semula jika sudah jangan tutup Gpedit tadi karena saya akan memberi tau bagaimana memunculkan Task Manager.
Langkah – langkah:
1. Sama seperti cara diatas, masuk ke User Configuration
2. Pilih Administrative Templates
3. Klick System
4. Klick Ctrl+Alt+Del Options
5. Klick kanan lalu Properties dan pilih disabled untuk mengaktifkan dan enabled untuk menghilangkan Task Manager
6. Klick Ok dan refresh komputer anda
Kemudian lihat apa Task Magernya sudah mucul, kemudian langkah yang harus anda lakukan jika ingin Folder Optionsnya muncul adalah
1. Masuk ke User Configuration dari menu gpedit.msc
2. Pilih Administrative Templates
3. Kemudian Masuk kemenu Windows Components
4. Pilih Windows Explorer
5. Cari Removes The Folder Options Menu Item From The Tools menu
6. Klick kanan lalu Properties dan pilih disabled
7. Klick Ok dan refresh komputer anda
Sekarang semua menu komputer anda sudah kembali seperti semula. Selamat mencobanya, jangan lupa kasih comment atau pilih apakah yang saya tulis berguna!!!!

Sabtu, 14 Mei 2011

HACKING MIKROTIK MENGGUNAKAN BRUTUS

ah udah lama gak update blog neh. sekarang gw mau kasih trik hacking mikrotikmenggunakan brutus. ini bisa digunakan buat password login tapi semua tergantung kamu dalam mencari informasi sekitar hostpot
dari pada bingung langsung aja.!

silahkan download brutus
disini

jangan lupa matikan anti virus . tool brutus di deteksi sebagai virus ....he...he..he.. tapi ini bukan virus kok
langsung aja ya
1 buka brutusnya

2 masukkan ip mikrotik


3 type ganti HTTP diganti telnet


4 user file tekan browse cari file users.txt (ini buat contoh aja nanti silahkan kalian kembangkan)


5 masuk pass file tekan browse cari juga file ext words.txt (ini buat contoh aja nanti silahkan kalian kembangkan sendiri )


6 tekan start mulai jangan lupa siapkan camilan ato rokok plus kopi


jika cara diatas masih belum ketemu ...he...he...he...langsung aja ...

no 1,2,3,4 tetap no 5 diganti

klik kebawah pass mode.
ganti word list menjadi brute force


nih tampilan brute force pilih salah satu aja terserah mau yang mana


klo pingin lebih explore lagi nih

1 cari text berbahasa indonesia ato apa aja nanti copy paste pindah ke txt
2 buka brutus
3 masuk tool - wordlist generation


4 dengan tool ini akan tercipta file txt bisa untuk user ato password

jangan lupa selalu berkreasi........
selamat mencoba......he....he...he...

Software untuk Hack Wireless yang Terpassword


http://t3.gstatic.com/images?q=tbn:ANd9GcQbgE9EDetNKYQqjdqg_oRq3Ji2LUtmWp1QF40lk_6ACiUDT854Nw
Kemaren temen ane nanyain ke ane via chat fb : 
katanya: "Ada Software yang bisa mengetahui password Wireless orang lain yang di lock ga ?"
Tanpa basa- basi ane langsung aja kasih tau dan search google dan ahsil beginilah yang ane dapat , mohon di simak ya gan ?
WIRELESS HACKING TOOL
NetStumbler
Netstumbler yang dikenal sebagai Jaringan Stumbleris suatu alat acilitates detecting dari Wireless Lans menggunakan Wireless 802.11b, 802.11a dan 802.11g WLAN standar yang berjalan pada sistem operasi dari microsoft Win98 – Win Vista, ada versi lain juga yang disebut Anothere Mini Stumbler yang menggunakan sistem operasi Windows CE. Untuk alat” kecil yang bisa di genggam.
Anda bisa mendapatkannya 
disini
Aircrack
Tercepat untuk WEP / WPA cracking tool
Aircrack adalah suite alat untuk 802.11a/b/g WEP dan WPA cracking. Hal ini dapat dilakukan dalam 40 sampai 512-bit password WEP dan hanya sekali dienkripsi paket” telah dikumpulkan. Aircrack juga dapat menyerang WPA 1 atau 2 jaringan dengan menggunakan metode lanjutan cryptographic kasar atau memaksa. Suite yang mencakup airodump (802,11 sebuah paket pengambil program), aireplay (802,11 sebuah paket suntikan program), aircrack (statis WEP dan WPA-PSK cracking), dan airdecap (decrypts WEP / WPA untuk pengambil file).
Anda dapat memperoleh Aircrack 
disini
Airsnort
802,11 WEP Encryption Cracking Tool
AirSnort adalah LAN nirkabel (WLAN) tool yang digunakan untuk merecover enkripsi password. Ia dikembangkan oleh shmoo kelompok pasif dan dioperasikan oleh pemantauan transmisi, komputasi enkripsi password akan dilakukan bila paket telah dikumpulkan. Anda mungkin juga akan tertarik dengan Airsnort ini.
Anda dapat memperoleh AirSnort 
disini
Cowpatty
Cowpatty ini adalah tools yang baik untuk memaksa cracking WPA-PSK, yang dianggap “WEP Baru” untuk Home Wireless Security. Program ini hanya mencoba a bunch dari berbagai pilihan dari kamus file untuk melihat dan menemukan apa yang didefinisikan sebagai Pre-Shared Key.
Anda dapat memperoleh Cowpatty 
disini
Asleap
Alat ini sangat bagus ketika menggunakan jaringan Leap. Alat ini dapat digunakan untuk mengumpulkan data otentikasi yang sedang lewat di jaringan, dan ini dapat di sniffed sehingga bisa di crack. Leap tidak melindungi otentikasi lainnya seperti “real” EAP, yang merupakan alasan utama mengapa Leap dapat mudah rusak.
Anda dapat memperoleh Leap 
disini
Ethereal
Ethereal digunakan oleh seluruh dunia Wind0s oleh kedua sistem operasi dan opensource, yang digunakan untuk mengatasi masalah, analisis, dan perangkat lunak protokol pembangunan, dan pendidikan. Memiliki semua fitur-fitur standar yang akan diharapkan dalam analisa protokol, dan beberapa fitur tidak dilihat pada setiap produk. Lisensi open source memungkinkan penambahan perangkat tambahan bagi anda” yang memiliki keahlian. Bagus loh.. Coba deh 
:D
Anda dapat men-download Ethereal 
disini
Yang lainnya:
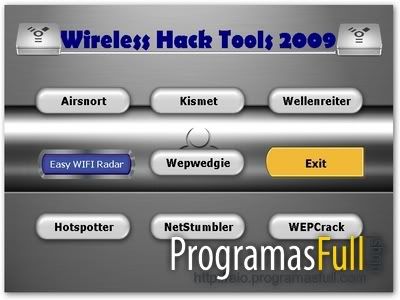
AiO Wireless Hack Tools 2009:
• NetStumbler 0.4.0
• Kismet 2005 08 R
• Wellenreiter v1.9
• WEP Crack 0.1.0
• Airsnort 0.2.7e
• Wepwedgie 0.1.0 alpha
• Hotspotter 0.4

Information File:
Name: AIO Wireless Hack Tools 2009 Full
Size: 8,1 MB (recovery register 1%)
Language: English
Support Platform: Linux, Windows.
Format: RAR
Downloadfile :
WIRELESS HACKING TUTORIAL
WEP adalah Wired Equivalent Privacy. Ini merupakan standar untuk enkripsi nirkabel sampai sekarang. Banyak orang bahkan tidak menggunakan WEP karena keamanan yang lemah, repot, atau WEP sangat pointless, karena bisa dicrack, walaupun biasanya memakan waktu cukup lama untuk memperoleh cukup data untuk mendapatkan password WEP, terutama password yang sangat panjang.
WEP terdiri dari password rahasia dan enkripsi. Password rahasia yang digunakan bersama antara akses point dan semua orang di jaringan nirkabel, terdiri dari 5 atau 13 karakter. Digunakan oleh proses enkripsi untuk komunikasi paket yang disamarkan sepanjang WLAN, atau Wireless Local Area Network. Semua paket yang unik dan acak, jadi jika seseorang melakukan crack pada satu paket key, mereka tidak dapat melihat apa yang dilakukan orang lain tanpa melakukan cracking pada mereka juga.
Ini semua dilakukan dengan menggunakan password rahasia bersamaan dengan tiga karakter (the Initialization Vector, atau IV) yang dipilih secara acak oleh perangkat nirkabel. Misalnya, jika Anda adalah password “hello”, mungkin membuat “abchello” untuk satu paket, dan “xyzhello” untuk lainnya.
WEP juga menggunakan XOR, atau Eksklusif ATAU, untuk enkripsi. XOR membandingkan dua bit, dan jika theyre berbeda, ia akan mengembalikan 1. Jika tidak, ia akan mengembalikan 0. Misalnya, 1 XOR 1 akan 0, dan 1 XOR 0 akan 1.
Array adalah variabel yang dapat menyimpan beberapa nilai. Misalnya, array abjad [26] akan terus nilai 26, yang diberi label 0 melalui 25.
Contoh:
alphabet[0] = ‘A’;
alphabet[1] = ‘B’;
void swap(char &first, char &second)
{
char temp = first;
first = second;
second = temp;
}
swap(alphabet[0], alphabet[1]);
Jika nilai-nilai array swapped randomely telah berkali-kali, maka tidak mungkin dikirim ke array elemen yang memegang nilai.
Algoritma yang sebenarnya digunakan oleh WEP untuk mengenkripsi paket yang adalah RC4. RC4 terdiri dari dua langkah: dengan password dan Penjadwalan Algoritma Pseudo Random Generasi Algoritma. Bagian pertama, yang Penjadwalan Algoritma password, atau KSA, seperti ini dalam kode C, assuming k [] adalah array dari password rahasia:
int n = 256;
char s[n];
// initialization
for (int i = 0; i <= (n – 1); i++) s[i] = i; int j = 0; // scrambling for (int l = 0; l <= (n – 1); l++) { j += s[l] + k[l]; swap(s[l], s[j]); }
Mari kita telaah kode di atas hingga kita tahu bahwa:
1. Integer ‘n’ menentukan seberapa kuay enkripsi yang kita buat. WEP disini menggunakan 256.
2. Array karakter ‘k’ adalah password rahasia yang dikombinasikan dengan tiga karakter palsu. Hal ini tidak berubah sama sekali dalam program ini.
3. Tanda ’//Inisialisasi’ hanya merupakan inisialisasi, sebanyak karakter 0-255.
4. Integer ‘j’ digunakan untuk memegang nilai selama scrambling. Selalu diinisialisasi ke 0, karena harus selalu di mulai 0.
5. Selanjutnya, (di mana ‘/ / scrambling’) scrambling proses dimulai. Pada dasarnya akan menghasilkan ‘s’ array “acak” dari sebelumnya ‘ s’ array yang ditentukan.
6. Di dalam lingkaran, yang pertama mereka merges password (k) dengan acak array (s) untuk membuat sebuah karakter selesai. Lalu, panggilan untuk swap () menempatkan ke dalam array dari karakter selesai.
Sekarang saatnya untuk bagian kedua dari algoritma RC4, maka Algoritma Pseudo Random Generation (PRGA). Bagian ini output streaming password berdasarkan KSA’s pseudo-acak array. Streaming key ini akan digabung dengan data cleartext untuk menciptakan data yang dienkripsi.
int i = 0;
int j = 0;
int z;
while (data_disini)
{
i++;
j += s[i];
swap(s[i], s[j]);
z = s[s[i] + s[j]];
// z is outputted here
// and then XOR’d with cleartext
}
1. Integers’ i ‘dan’ j ‘telah dideklarasikan dan diinisialisasi ke 0.
2. Terdapat satu lingkaran yang berjalan sampai akhir paket data tersebut tercapai.
3. ‘I’ adalah incremented dalam setiap perulangan dari lingkaran itu agar tetap berjalan.
4. ‘J’ memegang pseudo-nomor acak.
5. Pemanggil lain untuk swap () karakter yang aktif dalam s [i], dan s [j].
6. ‘Z’ dihitung dengan menambahkan s [i], dan s [j] dan mengambil nilai dalam elemen sesuai jumlah mereka. Alasan ini akan dijelaskan nanti.
7. ‘Z’ adalah XOR’d dengan cleartext untuk membuat teks baru dienkripsi.
Berhubung dgn putaran CRC stands for redundancy checksum. Ketika paket-paket yang dikirim ke seluruh jaringan, harus ada cara untuk mengetahui host menerima paket belum rusak dengan cara apapun. Ini adalah tujuan dari CRC. Sebelum data dikirim, CRC menghitung nilai, atau checksum, untuk paket yang akan dikirim dengan paket. Bila diterima, target host menghitung baru dari checksum menggunakan CRC. CRCs Jika cocok, maka paket dari kredibilitas telah dikonfirmasi.
Ringkasnya. Access Point menciptakan pseudo-acak karakter. Mereka bergabung dengan berbagi prechosen password untuk membuat password rahasia. KSA kemudian menggunakan password ini untuk membuat pseudo-acak array, yang digunakan oleh PRGA streaming untuk membuat key. Password ini kemudian di XOR dengan cleartext untuk menciptakan data dienkripsi, dan masuk ke dalam CRC dan membuat checksumnya.
Kemudian, untuk penerimaan host decrypts. Karakter ditambahkan oleh AP yang akan dihapus dan digabung dengan key untuk dikirim kembali bersama dengan password rahasia. Password masuk melalui seluruh proses RC4, dan XOR’d dengan teks terenkripsi, dan menciptakan cleartext checksum. Checksum akan dihapus dan dibuat yang kemudian dibandingkan untuk melihat apakah data selamat, dan apakah ini merupakan pengguna asli.
Bagian II: Cracking WEP
Sebelum kita masuk cracking WEP, mari kita bahas beberapa flaws dalam proses enkripsi:
* Ada 5% kesempatan bahwa nilai dalam s [0]-s [3] tidak akan berubah setelah tiga Iterasi oleh KSA.
* Yang pertama nilai dalam data dienkripsi adalah SNAP, yang 0xAA, atau 170 basis 10. Sniffing pertama dari byte dan teks terenkripsi XOR-ing dengan 170 akan memberikan output byte pertama dari PRGA.
* J format tertentu yang byte yang diberikan oleh AP akan menunjukkan bahwa ia adalah lemah dan mudah untuk di crack. Format ini (B + 3, 255, X), dimana B adalah byte dari password rahasia. Dimana X dapat bernilai apapun.
Kita akan berbicara tentang KSA sekarang. Mari kita menetapkan beberapa variabel untuk “pengujian”:
* Karakter kode yang diambil dari AP adalah 3255,7. Kami sniffed itu dari udara. Kami akan menggunakannya karena hasil tes telah menunjukkan itu adalah kode yang sangat lemah.
* Shared passwordnya adalah 22222. Dalam prakteknya, Anda tidak akan tahu ini.
* N adalah 256.
* Jika ada nilai di atas 256, modulo operasi akan digelar di atasnya. Nilai yang dihasilkan itulah yang akan digunakan.
* Array ‘s’ telah dipastikan, dengan nilai 0-255.
Buka program Kismet. Kismet adalah scanner nirkabel bebas untuk Linux. Bila Anda membukanya, Anda akan melihat daftar WLAN yang berada dalam jangkauan. Pilih salah satu dan buat catatan dari keempat rincian berikut ini (perlu diketahui bahwa target komputer didapat dari setiap host pada WLAN):
* AP MAC Address
* MAC Address komputer target.
* WEP – Key digunakan
* Wi-Fi- saluran yang digunakan
Buka Aircrack dan anda akan mulai menangkap paket-paket. Anda juga akan menangkap IVs. Tapi ini memakan waktu lama. Ia bahkan dapat berlangsung selama beberapa jam atau hari untuk menangkap jumlah IVs ke crack password WEP.
Untungnya, kami dapat mempercepatnya. Misalnya, jika WLAN sangat sibuk, maka akan lebih banyak lalu lintas paket IVs, sehingga IVs lebih mudah diambil. Jika kami terus ping ke jaringan, akan menghasilkan lebih banyak paket data.
ping-t-l 50000 ip_address
Jadi apa yang harus dilakukan sekarang? Kami memiliki sedikit data, tetapi kita harus mendapatkan password WEP di sini. Ada waktu untuk meloloskan void11. Void11 yang di deauthenticate AP ke semua host yang ada disana. Cutting off dilakukan hingga ke seluruh host. Hal pertama yang dilakukan dalam hal ini adalah automaticall yang akan mencoba untuk menyambung kembali koneksi ke AP.
Namun ada teknik lain yang disebut replay attack. Ini menangkap sebuah paket dari sebuah host pada WLAN, kemudian melakukan spoofs host dan terus mengulang paket berulang ulang. Menghasilkan lalu lintas paket data yang sangat besar. Yang terbaik dari program ini adalah airreplay. Ini adalah untuk apa void11 digunakan.
Buka airodump. Sekarang, ucapkan terima kasih kepada Replay Attack. IV berjalan sekitar 200 per detik. Wow! Anda mungkin akan mendapatkan semua paket yang diperlukan dalam waktu 10 menit. Semua IVs sedang ditulis ke dalam file yang akan diambil. Kemudian buka aircrack. Aircrack akan membaca semua IVs yang di ambil dari file, dan melakukan analisis statistik pada file tsb. Lalu, ia akan berusaha untuk brute force file” yang ada. Setelah menemukan passwordnya, password itu akan diberikan pada anda.
Hehehe.. Finally: Kamu sudah mendapatkan passwordnya 
:D

Masukkan alamat E-Mail Anda :

Delivered by FeedBurner